
Bu yazıda
Bir hukuki yapay zeka hizmet sözleşmesi imzalarken, teknolojinin getirdiği verimlilik kadar veri güvenliği risklerini de masaya yatırmak zorunludur. Hukuk büroları ve avukatlar, müvekkil sırrı saklama yükümlülüğü ve Kişisel Verilerin Korunması Kanunu (KVKK) çerçevesindeki ağır sorumlulukları nedeniyle, kullanacakları teknoloji tedarikçilerini titiz bir denetimden geçirmelidir. Bu denetimin merkezinde ise hizmet sağlayıcı ile yapılacak sözleşmenin veri güvenliği ve gizlilik taahhütleri yer alır. Standart bir hizmet alım sözleşmesinin ötesine geçerek, yapay zeka sistemlerinin doğasından kaynaklanan özgül riskleri ele alan bir inceleme yapmak, olası bir veri ihlalinde veya hukuki uyuşmazlıkta hayati önem taşır.
Bu süreç, sadece sözleşme metnini okumaktan ibaret değildir. Sağlayıcının teknik ve idari altyapısını, veri işleme süreçlerini, alt işleyenlerini ve veri ihlal müdahale planlarını anlamayı gerektirir. Özellikle yapay zeka araçlarına yüklenen verilerin niteliği düşünüldüğünde, bu veriler arasında şunlar bulunabilir:
- Müvekkillere ait özel nitelikli kişisel veriler (sağlık, ceza mahkumiyeti vb.)
- Dava dosyaları ve stratejileri
- Şirketlere ait ticari sırlar
- Arabuluculuk veya uzlaşma süreçlerine ilişkin gizli bilgiler
Doğru soruları sormak ve tatmin edici yanıtları sözleşmesel güvence altına almak, hem mesleki sorumluluğun bir gereği hem de dijital çağda güvenilir bir hukuk hizmeti sunmanın ön koşuludur.
Kısa cevap: hukuki yapay zeka hizmet sözleşmesi
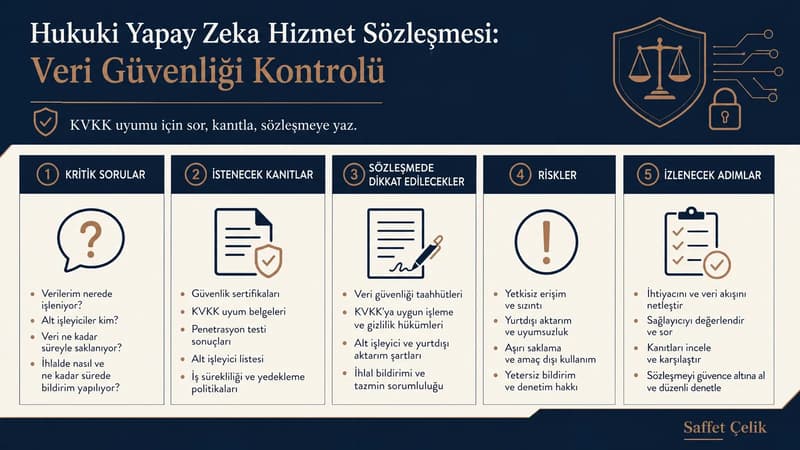
Hukuki yapay zeka hizmet sözleşmesi incelenirken; hizmet sağlayıcının veri işleme rolü (veri sorumlusu/işleyen), verilerin nerede ve nasıl saklandığı, yurt dışına aktarılıp aktarılmadığı, güvenlik ihlallerine karşı eylem planı, alt işleyenlerin kimler olduğu ve sözleşme bitiminde verilerin nasıl silineceği veya iade edileceği gibi kritik konular netleştirilmelidir. Bu sorular, mesleki sır ve kişisel veri yükümlülüklerinin değerlendirilmesine yardımcı olur; tek başına uyum sağlamaz. Sağlayıcıdan alınacak cevaplar mutlaka sözleşmeye yazılı ve bağlayıcı taahhütler olarak eklenmelidir.
Hukuki Yapay Zeka Hizmet Sözleşmesi Neden Kritik Önem Taşır?
Yapay zeka araçları, dilekçe özetleme, emsal karar analizi veya hukuki araştırma gibi görevlerde avukatlara büyük kolaylıklar sunar. Ancak bu süreçlerde işlenen veriler, genellikle müvekkillere ait hassas kişisel veriler, ticari sırlar veya dava stratejileri gibi son derece gizli bilgiler içerir. Bu bilgilerin üçüncü bir taraf olan teknoloji sağlayıcısının sistemlerine yüklenmesi, hukuki ve etik açıdan dikkatle yönetilmesi gereken bir dizi riski beraberinde getirir.
Sözleşme; hizmet kapsamı, ücret, veri kullanımı ve sorumluluk paylaşımını birlikte açıklamalıdır. Veri sorumlusu/veri işleyen rolleri kullanılan etikete göre değil, her işlemin amaç ve araçlarını gerçekte kimin belirlediğine göre değerlendirilir. 6698 sayılı Kanun m.12, veri sorumlusunun kendi adına veri işleyenle birlikte gerekli güvenlik tedbirleri bakımından müşterek sorumluluğunu düzenler. Her uyuşmazlığın sonucu sözleşmenin zayıflığına indirgenemez; fiil, yükümlülük ve somut koşullar ayrıca incelenir.
Sağlayıcının KVKK Kapsamındaki Rolü Nasıl Belirlenir?
Sözleşme incelemesinde ilk ve en önemli adımlardan biri, hizmet sağlayıcının KVKK kapsamındaki rolünü netleştirmektir. Sağlayıcı, sizin adınıza ve talimatlarınız doğrultusunda veri işliyorsa "Veri İşleyen" konumundadır. Örneğin, sizin yüklediğiniz bir dava dosyasını yalnızca özetlemek amacıyla işleyip sonucu size sunan bir araç, tipik bir veri işleyen faaliyetidir. Bu durumda, veri sorumlusu olarak sağlayıcıyı denetleme ve onun da gerekli güvenlik tedbirlerini almasını sağlama yükümlülüğünüz devam eder.
Sağlayıcı, kendi belirlediği ayrı amaçlarla kişisel veri işliyorsa o faaliyet için ayrıca veri sorumlusu olabilir. Gerçek anonimleştirme ile yalnız adları kaldırmak aynı şey değildir; anonimleştirme öncesindeki kişisel veri işleme de değerlendirilmelidir. Aydınlatma, işleme şartı ve varsa aktarım şartı ayrı başlıklardır; her işlem için açık rıza gerektiği veya genel bir onayın yeterli olduğu varsayılamaz.
Hukuki Yapay Zeka Tedarikçisi İçin Veri Güvenliği Kontrol Listesi
Hizmet sağlayıcı ile masaya oturmadan önce, aşağıdaki kontrol listesini kullanarak sözleşmeyi ve sağlayıcının politikalarını derinlemesine inceleyebilirsiniz. Bu tablo, sorulacak soruları, talep edilmesi gereken güvenceleri ve sözleşmede yer alması gereken maddeleri özetlemektedir.
| Kontrol Alanı | Sağlayıcıya Sorulacak Kritik Sorular ve Talep Edilecek Maddeler |
|---|---|
| Veri İşleme Rolü ve Kapsamı | Sözleşmede tarafların "veri sorumlusu" ve "veri işleyen" rolleri net olarak tanımlanmış mı? Verilerimizin, hizmet sunumu dışında (örneğin, model eğitimi, analiz, pazarlama) herhangi bir amaçla kullanılmayacağına dair açık bir taahhüt var mı? |
| Verilerin Saklanması ve Silinmesi | Verilerimiz fiziksel olarak nerede ve ne kadar süreyle saklanıyor? Yedekleme politikaları nelerdir? Sözleşme sona erdiğinde veya talebimiz üzerine verilerimizin geri döndürülemez şekilde silineceğine dair bir prosedür ve taahhüt mevcut mu? Silme işleminin kanıtı (silme sertifikası vb.) sunulacak mı? |
| Verilerin Yurt Dışına Aktarımı | Verilerimiz Türkiye dışındaki sunucularda işleniyor veya saklanıyor mu? Eğer evetse, bu aktarımın 6698 sayılı Kanun'un 9. maddesine uygunluğu nasıl sağlanıyor? Yeterlilik kararı, standart sözleşme veya bağlayıcı şirket kuralları gibi hangi hukuki mekanizma kullanılıyor? |
| Alt İşleyenler (Sub-processors) | Hizmet sunumu için verilerimizi paylaştığınız başka alt hizmet sağlayıcılar (örneğin bulut altyapı sağlayıcıları) var mı? Varsa bu şirketlerin listesi, konumları ve onlarla yaptığınız veri koruma sözleşmeleri hakkında bilgi verilebilir mi? Yeni bir alt işleyen eklenmeden önce bizden onay alınacak mı? |
| Güvenlik Tedbirleri ve Sertifikasyonlar | Verilerimizi korumak için aldığınız teknik ve idari tedbirler nelerdir? (Aktarımda ve depolamada şifreleme, anahtar yönetimi, erişim kontrolü ve loglama; uçtan uca şifreleme iddiası varsa modelin veriyi nerede çözdüğünün açıklanması) ISO 27001 gibi uluslararası geçerliliği olan güvenlik sertifikalarına sahip misiniz? Bu sertifikaların güncel kopyalarını paylaşabilir misiniz? |
| Güvenlik İhlali Bildirim Süreci | Verilerimizi etkileyen bir güvenlik ihlali (siber saldırı, veri sızıntısı vb.) durumunda bizi ne kadar sürede (örneğin sözleşmeyle kararlaştırılan bir süre içinde; bu süre ilgili kanuni bildirim yükümlülüğünün yerine geçmez) ve hangi kanallarla bilgilendireceksiniz? İhlal müdahale planınız ve yasal bildirim süreçlerindeki sorumluluk dağılımı sözleşmede açıkça belirtilmiş mi? |
| Sözleşme Sonrası Veri Çıkışı | Sözleşme bittiğinde verilerimizi başka bir platforma taşımak istersek, tüm verilerimizi okunabilir ve işlenebilir bir formatta (data portability) bize teslim edeceğinize dair bir madde var mı? Bu işlem için ek bir ücret talep edilecek mi? |
Sözleşme Müzakeresindeki Riskler ve Dikkat Edilmesi Gerekenler Nelerdir?
Yapay zeka hizmeti alırken karşılaşılabilecek bazı yaygın tuzaklardan kaçınmak önemlidir. Bu riskleri öngörmek, müzakere sürecini daha etkin yönetmenizi ve büronuzu korumanızı sağlar. Aşağıdaki noktalara özellikle dikkat edilmelidir:
- Standart ve Değiştirilemez Sözleşmeler: Birçok global teknoloji şirketi, "tek tıkla kabul et" (click-wrap) modeliyle standart sözleşmeler sunar. Bu sözleşmeler genellikle sağlayıcı lehine hükümler içerir ve müzakereye kapalıdır. Bu durumda, hizmeti kullanmadan önce risk-fayda analizini çok daha dikkatli yapmanız, gerekirse alternatif ve daha esnek sağlayıcıları araştırmanız gerekebilir.
- Belirsiz ve Genel İfadeler: Sözleşmede yer alan "makul güvenlik önlemleri alınacaktır" veya "endüstri standartlarına uygun tedbirler uygulanacaktır" gibi genel ifadeler, bir uyuşmazlık anında yorum farkına yol açabilir. Bunun yerine, şifreleme standartları (örn. AES-256 ile şifreleme), erişim kontrol politikaları, sızma testi sıklığı gibi somut ve denetlenebilir taahhütler talep edilmelidir.
- Sorumluluğun Sınırlandırılması: Sağlayıcılar, genellikle veri ihlali durumunda kendi sorumluluklarını ödenen aylık hizmet bedeli gibi düşük bir meblağ ile sınırlamaya çalışır. Oysa KVKK kapsamında veri sorumlusunun sorumluluğu ve potansiyel idari para cezaları çok daha yüksek olabilir. Bu tür maddelerin kabul edilebilirliğini, potansiyel riskin boyutuyla karşılaştırarak değerlendirmelisiniz.
- Model Eğitimi İçin Veri Kullanımı: En kritik risklerden biri, yüklediğiniz gizli müvekkil verilerinin yapay zeka modelini eğitmek için kullanılmasıdır. Sağlayıcı, verilerin "anonimleştirilerek" kullanıldığını iddia etse bile, gerçek bir anonimleştirmenin teknik olarak ne kadar zor olduğu ve geri döndürülemez olup olmadığı sorgulanmalıdır. Bu konudaki belirsizlikler, yapay zeka modellerini eğitirken kişisel verilerimizin nereye gittiği sorusunu gündeme getirir. Gizli dosya kullanımı için önerilen tedarik koşulu, verilerin model eğitimine alınmayacağının kapsamı ve istisnalarıyla yazılı güvenceye bağlanmasıdır. Bu öneri bütün hizmetlere uygulanmış ayrı bir kanuni zorunluluk değildir.
Sıkça Sorulan Sorular
Sağlayıcı tüm verileri anonimleştirdiğini söylüyorsa yine de bu soruları sormalı mıyım?
Evet. Yöntemin hangi verilere uygulandığını, başka verilerle yeniden ilişkilendirme riskini ve işlemden önceki veri akışını sorun. Sağlayıcının beyanı tek başına teknik kanıt değildir. KVKK'nın Üretken Yapay Zeka ve Kişisel Verilerin Korunması Rehberi bu ayrımı değerlendirmek için bir başvuru kaynağıdır; bir ürün için uyum sertifikası değildir.
Hukuki yapay zeka hizmeti kullanan avukat, müvekkil sırrı ihlalinden sorumlu olur mu?
Teknoloji kullanımı avukatın sır saklama ve özen yükümlülüklerini kaldırmaz. 1136 sayılı Avukatlık Kanunu m.34 ve m.36 bu değerlendirmede önemlidir. Bununla birlikte her araç kullanımı kendiliğinden ihlal veya sorumluluk doğurmaz; somut veri paylaşımı, tedbirler ve olay incelenir. Avukatların bulut teknolojileri kullanımı yazısı tamamlayıcı okuma sunar.
Sağlayıcı yurt dışında ise Türk hukukuna tabi olmayı reddederse ne yapmalı?
Bu durum, özellikle KVKK uyumu açısından ciddi bir risktir. Veri sorumlusu olarak siz, Türkiye'deki kanunlara uymakla yükümlüsünüz. Sağlayıcınızın farklı bir hukuk sistemine tabi olması, sizin yükümlülüklerinizi ortadan kaldırmaz. Yurt dışına veri aktarımı için 6698 s. Kanun m. 9'da belirtilen yeterlilik kararı, standart sözleşme veya bağlayıcı şirket kuralları gibi şartların sağlanıp sağlanamadığı dikkatle incelenmelidir. Bu güvenceler sağlanamıyorsa, bu hizmeti kullanmak büyük bir uyum riski taşır.
Sözleşmede "verilerinizle modeli eğitmiyoruz" maddesi yeterli mi?
Hayır. Model eğitimi dışında saklama, güvenlik günlükleri, insan incelemesi, destek erişimi, dosya depolama ve alt sağlayıcı kullanımı da incelenmelidir. Taahhüdün hangi ürün, plan ve özelliklerde geçerli olduğunu yazılı alın. Mutlak fiziksel ayrım veya belirli bir pazarlama terimi bütün hizmetler için tek zorunlu çözüm olarak sunulamaz; gerçek kontrolleri ve kapsamlı istisnaları değerlendirin.
Sonuç olarak, hukuki yapay zeka araçlarını iş akışınıza dahil etmeden önce yapacağınız bu detaylı inceleme, bir angarya değil, mesleki itibarınızı, müvekkillerinizin güvenliğini ve hukuki sorumluluklarınızı korumaya yönelik proaktif bir yatırımdır. Teknolojinin sunduğu imkanlardan güvenle faydalanmanın yolu, bilinçli ve sorgulayıcı bir yaklaşımdan geçer. Süreçlerinizi kolaylaştırmak için mevcut araçları da inceleyebilirsiniz. Örneğin, kurgusal veya kamuya açık metinler kullanarak bir belge ve dilekçe özetleme aracını inceleyebilir veya iş akışınıza uygun diğer hukuk araçlarının tamamını inceleyebilirsiniz.
Sağlayıcı yanıtı için kanıt kartı
| Alan | Doldurulacak bilgi |
|---|---|
| Ürün ve sürüm | Plan adı, kullanılan özellik, sözleşme sürümü ve kontrol tarihi |
| Veri akışı | Girdi, çıktı, günlük, yedek ve destek erişimi; ülke ve alt sağlayıcı |
| Kanıt | İlgili madde, politika bağlantısı, tarihli yazılı yanıt ve teknik kontrol |
| Açık soru | Eksik veya çelişkili beyan; sorumlu kişi ve cevap tarihi |
| Karar | Hangi veriyle hangi işe izin verildiği; karşılanmayan koşulda kullanım sınırı |
Örneğin “model eğitiminde kullanılmaz” cevabı alınmış, fakat destek erişimi ülkesi bilinmiyorsa kartı tamamlanmış saymayın. Ana sunucunun Türkiye'de olması tüm veri akışının Türkiye'de kaldığını; AB'de olması ise Türkiye bakımından aktarım uygunluğunu kendiliğinden göstermez.
Hizmet sözleşmesi, KVKK m.9 kapsamında gereken uygun aktarım mekanizmasının yerine geçmez. Standart sözleşme kullanılacaksa Kurumun standart sözleşmelere ilişkin duyurusundaki metin ve bildirim koşullarını ayrıca kontrol edin. Güvenlik sertifikası da somut işleme için otomatik hukuka uygunluk onayı değildir. Kontrol tarihi: 4 Ekim 2026.
Güncelleme geçmişi
Güncel
Yazı yayımlandı.
Yorumlar (0)
Henüz yorum yok. Bu yazıya ilk yorumu siz yapın!