 Saffet Çelik
Anthropic, 6 Ekim 2026'da duyurduğu Cyber Verification Program ile Claude'un siber güvenlik çalışmalarındaki erişimini üç seviyeye ayırdı. Program, kimliği ve kullanım amacı doğrulanan güvenlik araştırmacıları ile kurumların belirli görevlerde daha geniş model yeteneklerine erişmesini hedefliyor. Savunma, kırmızı takım ve özelleştirilmiş erişim seviyelerinin başvuru şartları birbirinden farklı.
Şirketin açıklamasındaki temel ayrım, kullanıcının kim olduğu kadar neyi test etmeye yetkili olduğu. Programa katılmak, üçüncü kişilerin sistemlerini izinsiz test etme yetkisi vermiyor. Anthropic ayrıca daha geniş erişim alan katmanlarda da bazı yüksek riskli görevlerin engellenmeye devam edeceğini belirtiyor.
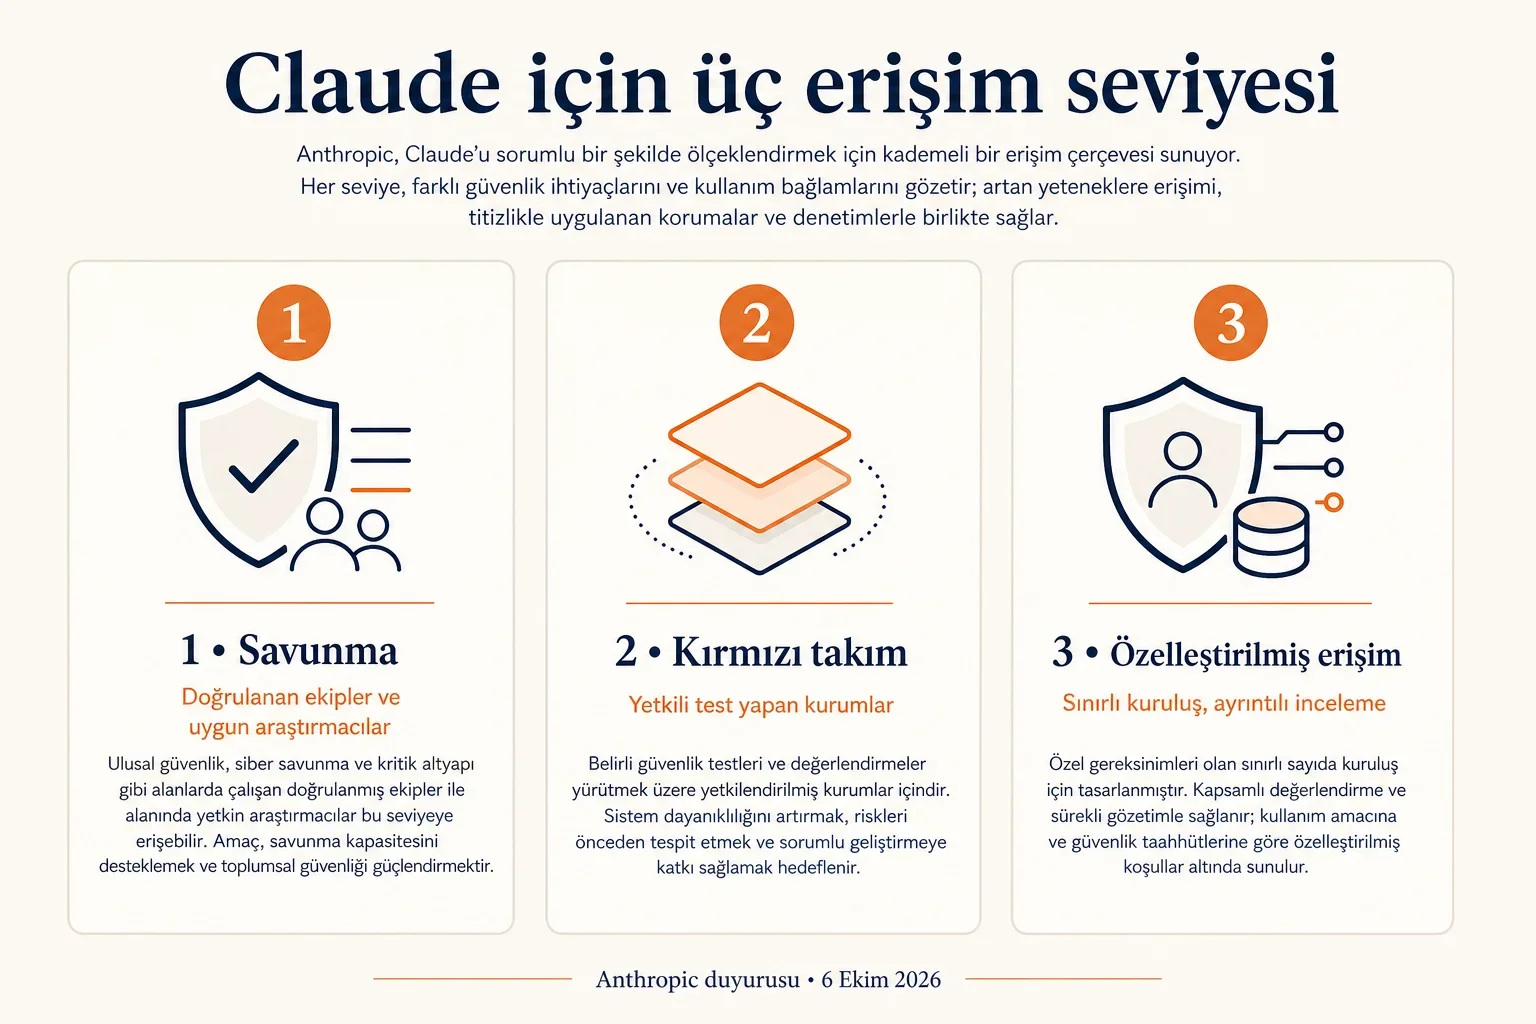
Üç seviyede kimler yer alabiliyor?
| Seviye | Hedeflenen kullanıcılar | Başlıca sınır |
|---|---|---|
| Savunma erişimi | Kendi veya bakımından sorumlu oldukları sistemleri koruyan ekipler; şartları sağlayan açık kaynak bakımcıları ve bireysel araştırmacılar | Kimlik, çalışma geçmişi ve kullanım amacının doğrulanması gerekiyor. |
| Kırmızı takım erişimi | Yetkili güvenlik testleri yapan kurumlar | Bireysel başvurulara açık değil. Fiziksel zarar, kitlesel kesinti ve fidye yazılımı gibi bazı yüksek riskli görevlerde engeller sürüyor. |
| Özelleştirilmiş erişim | Kritik sistemler üzerinde çalışan sınırlı sayıdaki doğrulanmış kuruluş | Daha ayrıntılı inceleme ve özel kabul süreci uygulanıyor. |
Anthropic, savunma katmanında şirketlerin yanı sıra kamu kurumları, üniversiteler ve kâr amacı gütmeyen kuruluşların ekiplerini de sayıyor. Küçük işletmeler, hastaneler ve kritik altyapı işletmecileri de açıklamada yer alıyor. Bu kapsam, yalnız büyük güvenlik şirketlerine hitap eden bir program tasarlanmadığını gösteriyor; ancak başvuru yapılması erişimin kesin olarak onaylanacağı anlamına gelmiyor.
Kırmızı takım başvurularının incelenmesi birkaç hafta sürebiliyor. Şirket, inceleme sürerken savunma seviyesinin kullanılabileceğini bildiriyor. Mevcut Project Glasswing ortakları ise açıklamaya göre özelleştirilmiş erişime otomatik olarak alınıyor.
Veri saklama şartında önemli istisna
Program genel olarak veri saklamanın etkin olmasını şart koşuyor. Buna karşılık duyuruda açık bir geçiş istisnası var: Mevcut Fable 5.1 ve Mythos 5.1 sıfır veri saklama müşterileri, Encrypted Frontend Service kullanıma açılana kadar mevcut sıfır saklama düzeniyle programdan yararlanabiliyor.
Anthropic, Encrypted Frontend Service'i sonbaharın ilerleyen döneminde sunmayı planladığını belirtiyor. Bu nedenle özelliği bugün bütün katılımcılara verilmiş bir imkân gibi değerlendirmek doğru olmaz. Hizmetin hangi model, erişim kanalı ve müşteri şartlarıyla kullanılacağı da kurumların kendi sözleşme ve yapılandırmaları açısından ayrıca kontrol edilmeli.
Duyuruda Claude Platform, Google Cloud Vertex AI ve Microsoft Foundry erişim kanalları arasında sayılıyor. Amazon Bedrock tarafı ise Encrypted Frontend Service için uygun müşterilerle sınırlı olarak anlatılıyor. Aynı program adı altında her sağlayıcıda aynı koşulların bulunduğu varsayılmamalı.
Editoryal değerlendirme: Kurumlar hangi soruları sormalı?
Bu duyurunun kurumlar açısından önemi, güvenlik testinde kullanılacak model yeteneği ile erişim denetimini aynı başvuru sürecinde buluşturması. Ancak daha güçlü bir model erişimi, testin doğru kapsamda yürütüldüğünü veya bulunan her açığın gerçek olduğunu tek başına göstermez. Yetki sınırı, test ortamı, sonuçların insan tarafından doğrulanması ve düzeltme takibi yine ayrı iş adımlarıdır.
Hukuk büroları veya müşteri belgeleriyle çalışan teknoloji ekipleri için ilk soru, programın hangi seviyesine kabul edileceklerinden önce hangi veriyi sisteme gönderecekleri olmalı. Gerçek müvekkil dosyası, üretim sistemi kaydı veya erişim anahtarıyla test yapmak ile temizlenmiş bir deneme verisi kullanmak aynı risk düzeyinde değildir. Veri saklama şartı ve geçiş istisnası bu yüzden ürün ayrıntısının ötesinde bir satın alma ve kullanım kararıdır.
Bir ekip başvuru öncesinde test edeceği sistemin sahibini, yazılı yetkinin kapsamını, kullanılacak model ve sağlayıcıyı, veri saklama düzenini ve çıktıların kim tarafından gözden geçirileceğini belirleyebilir. Bu kontrol listesi, duyurudaki ürün erişimini doğrudan bir hukuki uygunluk veya güvenlik garantisine çevirmeden değerlendirmeyi sağlar.
Merak edilenler
Bireysel araştırmacılar başvurabilir mi?
Şartları sağlayan bireysel araştırmacılar savunma erişimi kapsamında değerlendirilebiliyor. Kırmızı takım erişimi ise kurumlara yönelik.
Sıfır veri saklama herkes için sunuluyor mu?
Hayır. Duyuru genel veri saklama şartının yanında mevcut Fable 5.1 ve Mythos 5.1 sıfır saklama müşterileri için geçiş istisnası tanımlıyor. Gelecekte planlanan hizmet de bugün bütün müşterilerde etkin kabul edilmemeli.
Doğrulanmış erişim bütün güvenlik kısıtlarını kaldırıyor mu?
Hayır. Seviyelere göre yetenekler değişse de bazı yüksek riskli görevlerde engeller korunuyor; ayrıca program sistem sahibinden alınması gereken test yetkisinin yerine geçmiyor.
Kaynak
Anthropic — Cyber Verification Program duyurusu, 6 Ekim 2026. Erişim koşulları şirketin duyurusuna dayanır; bu haber bağımsız bir ürün veya saldırı testi sonucu sunmaz.