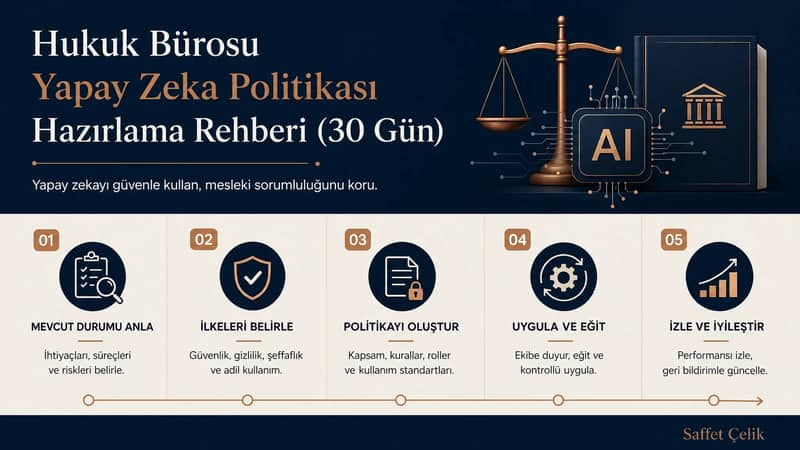
Yapay zeka hukuk bürolarının vazgeçilmezi oluyor. TBB'nin tavsiye rehberi ışığında, 30 günlük pratik bir eylem planıyla kendi hukuk bürosu yapay zeka politikanızı nasıl oluşturacağınızı, riskleri nasıl yöneteceğinizi ve mesleki sorumluluklarınızı nasıl koruyacağınızı öğrenin.
Kısa cevap: hukuk bürosu yapay zeka politikası
Bir hukuk bürosu yapay zeka politikası, üretken yapay zeka ve diğer akıllı araçların kullanımına ilişkin kuralları, sınırları ve sorumlulukları belirleyen yazılı bir çerçevedir. Bu politikanın temel amacı, teknolojiden faydalanırken 1136 sayılı Avukatlık Kanunu'ndan doğan sır saklama ve özen yükümlülüğü ile 6698 sayılı Kişisel Verilerin Korunması Kanunu kapsamındaki veri koruma sorumluluklarını ihlal etmemektir. İlk 30 günde bir politika taslağı oluşturmak, büronun teknolojik adaptasyonunu kontrol altına alması ve olası hukuki ve disipliner riskleri en aza indirmesi için kritik öneme sahiptir.
Hukuk bürosu yapay zekâ politikası neden hazırlanmalı?
Bir büro politikası, çalışanların hangi araçla hangi işi yapabileceğini ve çıktıyı kimin kontrol edeceğini somutlaştırır. TBB'nin 28 Ağustos 2026'da duyurduğu tavsiye rehberi, insan denetimi ve mesleki yükümlülükler bakımından güncel bir başvuru kaynağıdır. Rehber bir kanun veya ürün onayı değildir. Buradaki 30 günlük plan ise bu yazı için hazırlanmış, büronun ölçeğine uyarlanabilecek bir çalışma önerisidir.
Politikanın gerekliliği üç temel mesleki yükümlülükten kaynaklanmaktadır:
- Sır Saklama Yükümlülüğü: 1136 sayılı Avukatlık Kanunu m. 36 uyarınca, avukatların görevleri dolayısıyla öğrendikleri hususları açığa vurmaları yasaktır. Müvekkile ait bilgi ve belgelerin, gizlilik politikası belirsiz olan veya verileri kendi modellerini eğitmek için kullanan bir yapay zeka platformuna yüklenmesi, bu yükümlülüğün doğrudan ihlali anlamına gelebilir. Bu konuda daha geniş bir perspektif için müvekkil sırlarının bulut teknolojileriyle ilişkisini inceleyen yazımıza göz atabilirsiniz.
- Özen Yükümlülüğü: Aynı kanunun 34. maddesi, avukatların yüklendikleri görevleri özen, doğruluk ve onur içinde yerine getirmelerini emreder. Yapay zekanın ürettiği hatalı (“halüsinasyon” olarak bilinen) veya eksik bilgiyi kontrol etmeden kullanmak, bu özen borcunun ihlaline yol açabilir.
- Kişisel veriler: İşlemenin hukuki şartları ile yurt dışına aktarım şartlarını ayrı değerlendirin. Sunucu yurt dışında olabileceği gibi destek erişimi veya alt hizmet sağlayıcı da aktarım doğurabilir. KVKK m.9'un güncel rejimi bakımından yeterlilik, uygun güvence ve uygulanabilecek istisnalar somut veri akışına göre incelenir. Sunucunun AB'de olması Türkiye bakımından kendiliğinden uygunluk sağlamaz.
Bu nedenlerle, yapay zeka kullanımını tesadüflere bırakmak yerine, tüm ekibin uyacağı net ve yazılı bir politika oluşturmak, hem müvekkillerin haklarını hem de büronun geleceğini korumak için vazgeçilmez bir adımdır. Kapsamlı bir veri yönetim stratejisi, bu politikanın temelini oluşturur; bu konuda hukuk bürolarında yapay zeka ile veri yönetimi hakkındaki makalemiz size yol gösterebilir.
Bir Yapay Zeka Politikasının Temel Bileşenleri Neler Olmalıdır?
Etkili bir hukuk bürosu yapay zeka politikası, yasaklayıcı bir belge olmaktan çok, teknolojinin güvenli ve verimli kullanımını sağlayan bir kılavuz niteliği taşımalıdır. Her büronun kendi yapısına ve ihtiyaçlarına göre özelleştirmesi gerekse de, politikanın asgari olarak aşağıdaki unsurları içermesi tavsiye edilir:
- Kapsam ve Amaç: Politikanın hangi teknolojileri (örn. üretken yapay zeka, belge analiz araçları), hangi çalışanları (avukatlar, stajyerler, idari personel) kapsadığı ve temel amacının ne olduğu (verimlilik artışı, risk yönetimi vb.) açıkça belirtilmelidir.
- İzin Verilen Araçlar ve Platformlar (Whitelist): Büro tarafından güvenlik, gizlilik ve veri işleme politikaları incelenerek onaylanmış yapay zeka araçlarının bir listesi oluşturulmalıdır. Önerilen büro kuralı olarak, iş verisiyle kullanılacak araçlar önceden değerlendirilip onay listesine alınabilir; istisna ve onay sorumlusu da yazılmalıdır.
- Veri sınıfları: Veri türünü, işleme amacını ve erişebilecek kişileri birlikte yazın. Kamuya açık bilgi kişisel veri veya telif yönünden sınırsız kullanıma açık olmayabilir. Yerel kurulum da dış bağlantı, uzaktan destek ve yedekleme nedeniyle ayrıca incelenmelidir. Koşulları belirlenmeyen araçta gerçek müvekkil dosyasıyla deneme yapmayın.
- Çıktı Doğrulama Sorumluluğu: Yapay zeka tarafından üretilen her türlü metin, analiz veya taslağın, dosyadan sorumlu bir avukat tarafından mutlaka kontrol edilmesi, doğrulanması ve onaylanması gerektiği vurgulanmalıdır. Yapay zeka bir asistan, nihai sorumlu ise her zaman avukattır.
- Müvekkil İletişimi ve Onayı: Hangi durumlarda ve ne şekilde müvekkillerin yapay zeka kullanımı hakkında bilgilendirileceği ve gerekirse onaylarının alınacağı belirlenmelidir. Bu, şeffaflık ve güven ilişkisi için kritiktir.
- Olay Bildirim ve Müdahale Prosedürü: Bir veri sızıntısı, politika ihlali veya güvenlik açığı durumunda kime, nasıl ve ne zaman bildirimde bulunulacağını düzenleyen bir acil eylem planı oluşturulmalıdır.
- Eğitim ve Farkındalık: Tüm personelin politikayı, ilgili riskleri ve güvenli kullanım pratiklerini anladığından emin olmak için düzenli eğitimler planlanmalıdır.
- Politikanın Gözden Geçirilmesi: Teknoloji hızla geliştiği için politikanın belirli aralıklarla (örneğin 6 ayda bir veya yılda bir) gözden geçirilip güncelleneceği belirtilmelidir.
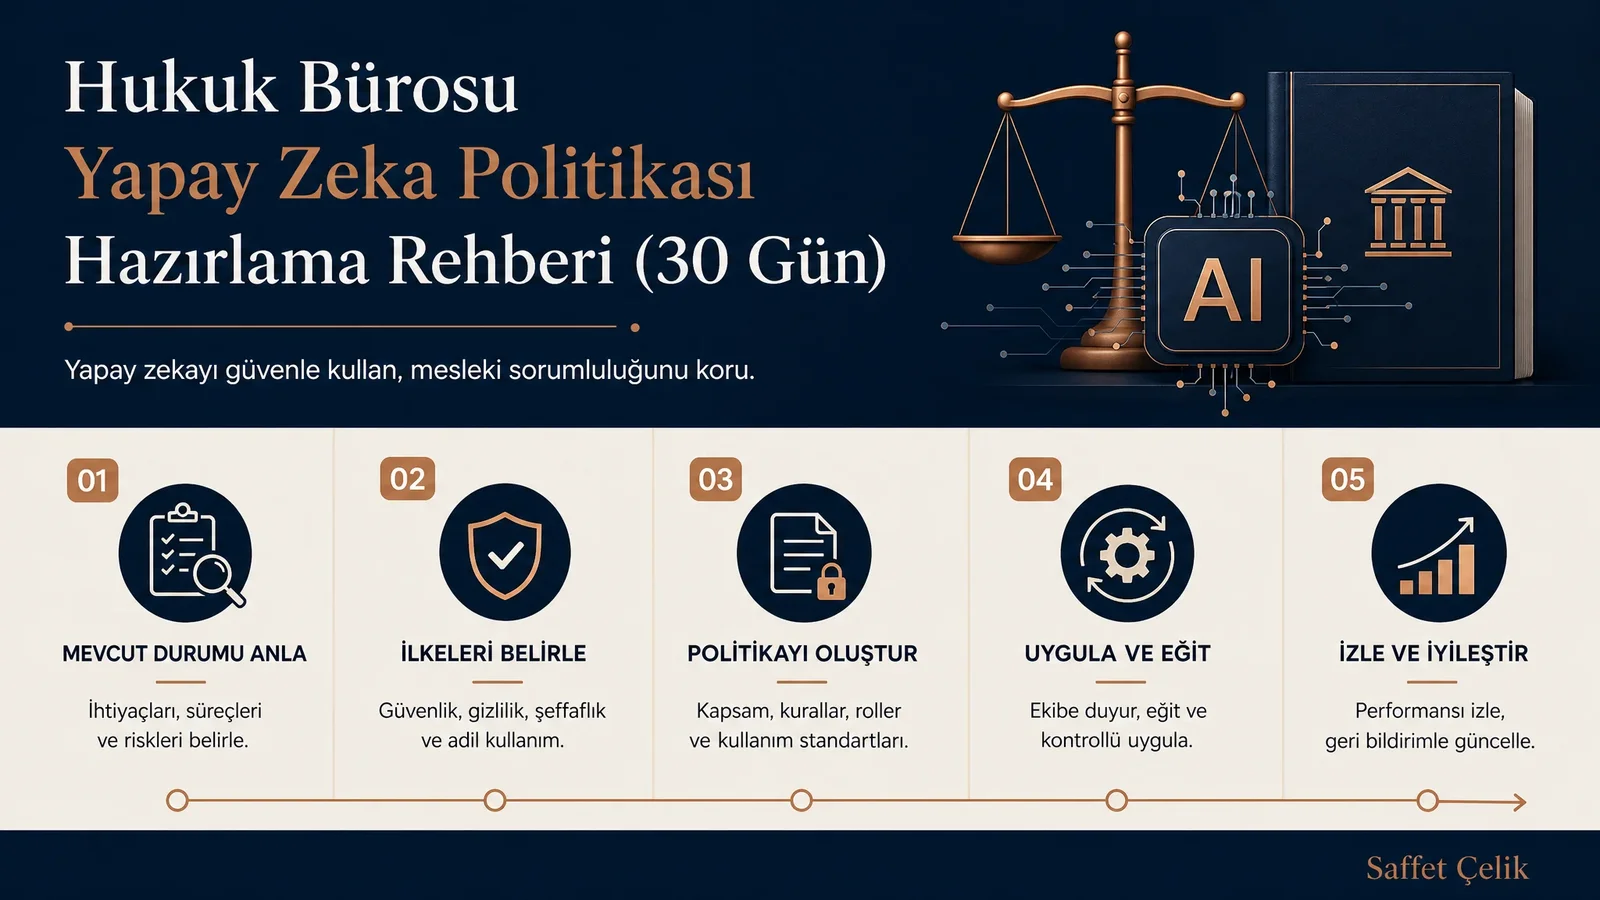
30 Günlük Uygulama Planı: Adım Adım Politika Oluşturma
Kapsamlı bir politika oluşturmak göz korkutucu görünebilir. Ancak süreci yapılandırılmış adımlara bölerek 30 gün gibi kısa bir sürede somut bir taslak oluşturmak ve uygulamaya geçmek mümkündür. Bu 30 günlük süreç yasal bir zorunluluk olmamakla birlikte, işleri hızlandırmak için etkili bir modeldir.
1. Hafta: Hazırlık ve Ekip Kurma (1-7. Günler)
- Mevcut Durum Analizi: Personelle görüşerek halihazırda hangi yapay zeka araçlarının kimler tarafından ne amaçla kullanıldığını tespit edin (gölge BT'yi ortaya çıkarın).
- Kaynakları Toplama: TBB'nin tavsiye rehberini, ilgili makaleleri ve diğer baroların yayınlarını inceleyerek bilgi altyapısı oluşturun. Avukatlık Kanunu ve KVKK'nın ilgili maddelerini tekrar gözden geçirin.
2. Hafta: Risk Değerlendirmesi ve Taslak Hazırlığı (8-15. Günler)
- Veri Haritası Çıkarma: Büroda işlenen veri türlerini (dava dosyaları, müvekkil iletişim bilgileri, finansal veriler vb.) ve bunların hassasiyet seviyelerini belirleyin.
- Araçları Değerlendirme: Popüler yapay zeka araçlarının gizlilik politikalarını, veri saklama koşullarını ve sunucularının bulunduğu ülkeleri araştırın. Bu, yurt dışına veri aktarımı riskini analiz etmek için zorunludur.
- İlk Taslağı Yazma: Yukarıdaki temel bileşenleri dikkate alarak büronun ihtiyaçlarına uygun bir politika taslağı oluşturun.
3. Hafta: Geri Bildirim ve Revizyon (16-23. Günler)
- Görüşe Sunma: Hazırlanan taslağı tüm ekibin (ortaklar, avukatlar, stajyerler, idari personel) görüşüne sunun.
- Geri Bildirim Toplama: Politikanın uygulanabilirliği, anlaşılırlığı ve olası pratik zorlukları hakkında geri bildirimler toplayın.
- Revizyon: Gelen yapıcı eleştiriler doğrultusunda taslak metni revize ederek nihai hale getirin.
4. Hafta: Onay, Eğitim ve Yürürlüğe Koyma (24-30. Günler)
- Yönetim Onayı: Politikanın son halini büro yönetiminin onayına sunun.
- Eğitim Planlama: Politikanın tüm detaylarını, pratik uygulamalarını ve ihlal durumunda ne yapılacağını anlatan zorunlu bir eğitim düzenleyin.
- Yürürlüğe Alma: Eğitimin ardından politikayı resmi olarak yürürlüğe koyun. Tüm personelin kolayca erişebileceği bir yerde (örneğin, ortak sunucuda) yayınlayın.
Veri Hassasiyetine Göre Yapay Zeka Kullanım Matrisi
Politikanızın en işlevsel parçalarından biri, veri türleri ile izin verilen yapay zeka kullanım seviyelerini eşleştiren net bir tablo olabilir. Bu, çalışanların günlük iş akışlarında doğru kararlar vermesini kolaylaştırır.
| Çalışma grubu | Örnek | Önerilen büro kontrolü |
|---|---|---|
| Kurgusal deneme | Gerçek kişi ve olaya bağlanmayan kısa örnek | Onaylı araçta çıktı doğruluğunu ve kullanım sınırlarını test edin. |
| Kamuya açık içerik | Yayımlanmış resmî metin veya kurum duyurusu | Kaynağı, güncelliği, kişisel veri ve kullanım koşullarını kontrol edin; kamusal erişimi sınırsız işleme izni saymayın. |
| Büro içi / müvekkile ilişkin içerik | Yazışma, dosya özeti veya sözleşme bölümü | Sır saklama, işleme amacı/dayanağı, gerekli veri miktarı, sağlayıcı erişimi ve aktarım koşulları değerlendirilmeden dış araca yüklemeyin. |
| Özel nitelikli veya yüksek gizlilik gerektiren içerik | Sağlık verisi, ticari sır veya savunma stratejisi | Ayrı risk ve yetki değerlendirmesi yapın; gerekli koşullar karşılanmıyorsa AI kullanımını durdurun. Kapalı veya yerel sistem etiketi bu kontrolü kaldırmaz. |
Hangi Yapay Zeka Araçları Hukuk Büroları İçin Güvenli Sayılabilir?
Bir yapay zeka aracını "güvenli" olarak nitelendirmek ve onaylı araçlar listesine (whitelist) eklemek için dikkatli bir inceleme süreci gereklidir. Politikanız, bu değerlendirmenin hangi kriterlere göre yapılacağını netleştirmelidir. İşte dikkate alınması gereken bazı temel teknik ve hukuki ölçütler:
- Veri akışı: Ana sunucu, yedekleme, günlükler, destek erişimi ve alt sağlayıcı ülkelerini birlikte sorun. Tek bir veri merkezi adresi bütün akışı açıklamaz. Sözleşme ve teknik yapı birbiriyle tutarlı olmalıdır.
- Saklama iddiasının kapsamı: “Sıfır saklama” ifadesinin hangi ürün, özellik, veri türü ve istisnaları kapsadığını yazılı olarak öğrenin. Güvenlik günlükleri, yedekler ve dosya depolama farklı koşullara tabi olabilir. Pazarlama ifadesini tek başına silme kanıtı saymayın.
- Sertifika ve denetimler: ISO 27001 gibi belgelerin kapsamını, geçerliliğini ve kullanılan ürünü kapsayıp kapsamadığını inceleyin. Sertifika, belirli bir dosyanın belirli amaçla işlenmesinin hukuka uygun olduğuna dair otomatik onay değildir.
Ücretsiz/ücretli ayrımından önce gerçek veri akışını, erişimleri ve sözleşme koşullarını değerlendirin. Plan adı tek başına uygunluk ölçütü değildir.
Dikkat Edilmesi Gereken Riskler ve Sık Yapılan Hatalar
Bir politika oluşturmak tek başına yeterli değildir; bu politikanın yaşayan bir belge olması ve potansiyel tuzaklara karşı farkındalık yaratması gerekir. En sık karşılaşılan riskler şunlardır:
- Aşırı Güven ve Kontrolsüz Kullanım: Yapay zeka çıktılarının doğruluğuna körü körüne güvenmek. Unutmayın, AI araçları "halüsinasyon" olarak bilinen, tamamen uydurma ama ikna edici görünen bilgiler üretebilir. Avukatın mesleki kontrol yükümlülüğü sürer; somut bir zarar veya ihlalde diğer kişilerin ve sağlayıcının sorumluluğu ayrıca değerlendirilir.
- "Gölge BT" (Shadow IT) Kullanımı: Personelin, büro tarafından onaylanmamış, güvenlik açığı barındıran ücretsiz veya kişisel yapay zeka araçlarını kullanması. Bu durum, veri sızıntıları için en büyük risklerden biridir.
- Zayıf Prompt Mühendisliği: Yapay zekaya verilen komutlara (prompt) farkında olmadan gizli veya kişisel veri eklemek. Örneğin, "Ahmet Yılmaz'ın şirketinin sözleşmesindeki şu maddeyi yeniden yazar mısın?" gibi bir komut, müvekkil kimliğini ve dosya içeriğini ifşa eder.
- "Tek Seferlik" Politika Anlayışı: Politikayı bir kez hazırlayıp bir daha gözden geçirmemek. Teknoloji hızla değiştiğinden, politikanın yaşayan bir belge olması ve düzenli olarak güncellenmesi şarttır.
- Müvekkil Rızasını Yanlış Yorumlamak: Müvekkilden genel bir "onay" almanın, her türlü veri paylaşımını meşru kılacağını düşünmek. Özellikle yurt dışına veri aktarımı gibi durumlarda, 6698 sayılı KVKK kapsamında açık rızanın yanı sıra başka hukuki şartların da sağlanması gerekebilir.
Sıkça Sorulan Sorular
Müvekkil verilerini yapay zekaya yüklemek için müvekkilden rıza almak yeterli mi?
Hayır. Bilgilendirme, açık rıza, sır saklama ve aktarım rejimi farklı konulardır. Her işlemde açık rıza zorunlu olmadığı gibi genel bir onay da bütün veri paylaşımını meşru kılmaz. İşleme şartı, veri minimizasyonu, güvenlik ve varsa yurt dışı aktarım koşulları ayrıca değerlendirilir.
Politikayı ihlal eden bir çalışana ne gibi yaptırımlar uygulanabilir?
Yaptırımlar, ihlalin niteliğine ve ciddiyetine göre değişir. Politika belgesinde, olası ihlaller ve sonuçları (uyarı, ek eğitim, disiplin soruşturması vb.) açıkça belirtilmelidir. Bu yaptırımların iş hukuku mevzuatına uygun olması esastır. Amaç, cezalandırmaktan çok farkındalık yaratmak ve caydırıcılık sağlamaktır.
Küçük veya tek kişilik bir hukuk bürosu da bu kadar kapsamlı bir politika hazırlamalı mı?
Evet. Sır saklama ve özen yükümlülüğü, büronun büyüklüğünden bağımsızdır. Politikanın karmaşıklığı büronun ölçeğine göre ayarlanabilir. Tek kişilik bir büro için belki birkaç sayfalık, temel ilkeleri belirleyen bir belge yeterli olabilirken, daha büyük büroların detaylı prosedürler oluşturması gerekir. Önemli olan, risklerin farkında olmak ve bunları yönetmek için yazılı bir çerçeveye sahip olmaktır.
TBB'nin rehberi yasal olarak bağlayıcı mı?
TBB'nin belgesi tavsiye rehberidir; kendisi ayrı bir kanun veya yönetmelik değildir. Rehberde atıf yapılan kanuni ve mesleki yükümlülükler kendi dayanaklarından doğar. Belirli bir uyuşmazlıkta rehberin nasıl değerlendirileceği hakkında peşin hüküm kurulamaz. Rehberin tam metnini ilgili mevzuatla birlikte inceleyin.
Sonuç: Politika Bir Başlangıçtır, Sürekli Gelişim Esastır
Hukuk büroları için yapay zeka kullanım politikası hazırlamak, bir kerelik bir görev değil, teknolojik gelişmelere paralel olarak sürekli güncellenmesi gereken dinamik bir süreçtir. Hazırlayacağınız bu politika, yalnızca hukuki ve mesleki risklere karşı bir kalkan olmakla kalmayacak, aynı zamanda yapay zekanın sunduğu verimlilik fırsatlarından güvenle yararlanmanızı sağlayacak bir yol haritası olacaktır. Unutmayın ki en iyi politika, büronuzun kültürüne entegre olmuş, tüm ekip tarafından anlaşılan ve benimsenen politikadır.
Teknolojiyi meslek pratiğinize entegre ederken iş akışlarınızı kolaylaştıracak araçları da keşfetmek isteyebilirsiniz. Kamuya açık metinler veya kurgusal belgelerle denemek için Belge ve dilekçe özetleme aracını inceleyin veya verimliliğinizi artırabilecek hukuk araçlarının tamamını inceleyin. Bu araçları kullanırken dahi, müvekkil sırrı ve kişisel veri içeren bilgileri girmemeniz gerektiğini hatırlatmak isteriz. Her teknolojik aracın kullanımı, nihayetinde avukatın özen ve sır saklama yükümlülüğü çerçevesinde değerlendirilmelidir.
İlk sürümde doldurulacak politika kartı
Politika sorumlusu: isim ve görev. Sürüm ve tarih: onaylanan metnin kimliği. Onaylı iş: örneğin kamuya açık metni özetleme. İzinli veri: hangi bilgi, hangi koşulla. Kontrol eden: kaynak ve çıktı incelemesini yapan kişi. Dış işlem: gönderme, silme veya paylaşma öncesindeki ayrı onay. Olay bildirimi: kime, hangi kanaldan. Gözden geçirme: tarih ve tetikleyici değişiklikler.
İlk denemede bu kartı tek bir düşük riskli iş için doldurun. Hata görülürse ilgili kullanımı durdurup nedenini inceleyin; politika metnini var olan uygulamaya göre düzeltin. Bu kart hazır bir hukuki uyum belgesi değildir. İçerik kontrol tarihi: 4 Ekim 2026.